Eigenes Zertifikat mit Authentifizierung am RouterNode 3 einrichten - LSM 3.6 SP1 Business + Prof.
HINWEIS

TLS am RouterNode 3 erfordert TLS in Software
Wenn Sie am RouterNode 3 TLS aktivieren, dann kommuniziert der RouterNode 3 nur noch über den TLS-Port (Standard: 2153). Er ist für Software-Komponenten wie den CommNode-Server nicht mehr über den normalen TCP-Port (Standard: 2101) erreichbar, bis Sie TLS auch in der Software eingerichtet haben.
- Konfigurationsoberfläche geöffnet (siehe Konfigurationsoberfläche).
- Zertifikate liegen vor (siehe Eigene Zertifikate erstellen (OpenSSL unter Windows/Linux)).
- Wählen Sie über Konfiguration den Eintrag .
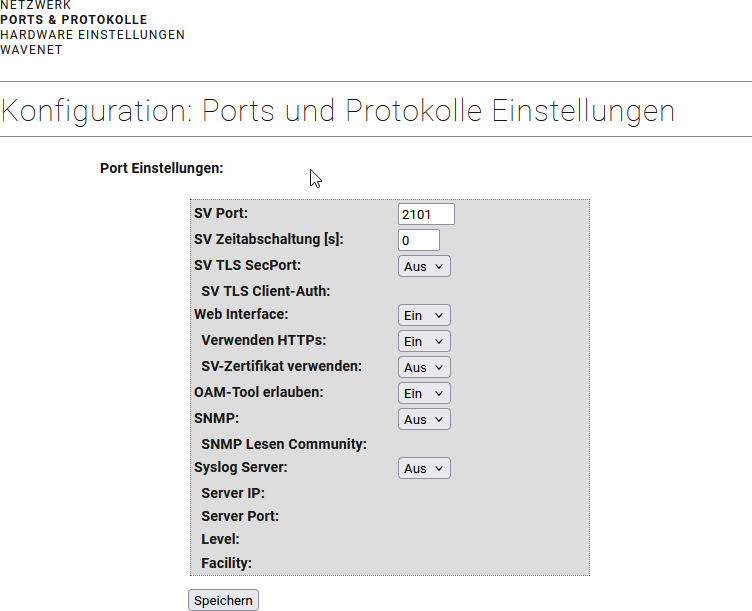
- Wählen Sie im Dropdown-Menü den Eintrag Ein.
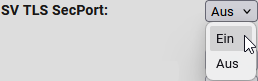
- Wählen Sie im Dropdown-Menü den Eintrag Ein.
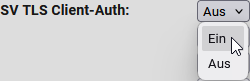
- Wählen Sie im Dropdown-Menü den Eintrag Aus.
HINWEIS
Aussperren durch fehlerhaftes Zertifikat
Durch ein fehlerhaftes Zertifikat kann die Verbindung zum RouterNode 3 unterbrochen werden. Deshalb wird zuerst der eingebettete WaveNet-Server und dann die Konfigurationsoberfläche auf TLS umgestellt. Falls das Zertifikat fehlerhaft ist und die Verbindung zum WaveNet-Server nicht aufgebaut werden kann, ist die Konfigurationsoberfläche weiterhin erreichbar und das Zertifikat kann ausgetauscht werden.
- Lassen Sie die Einstellung so lange auf Aus, bis Sie sicher wissen, dass das Zertifikat funktioniert.
- Wenn die TLS-Verbindung zum WaveNet-Server aufgebaut wurde (erkennbar an "TLS" im WaveNet-Manager), dann ändern Sie die Einstellung auf Ein.
- Klicken Sie auf die Schaltfläche Speichern, um die Änderungen zu übernehmen.
- RouterNode 3 informiert über Neustart.
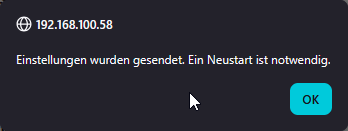
- Melden Sie sich nach dem Neustart erneut an der Konfigurationsoberfläche an.
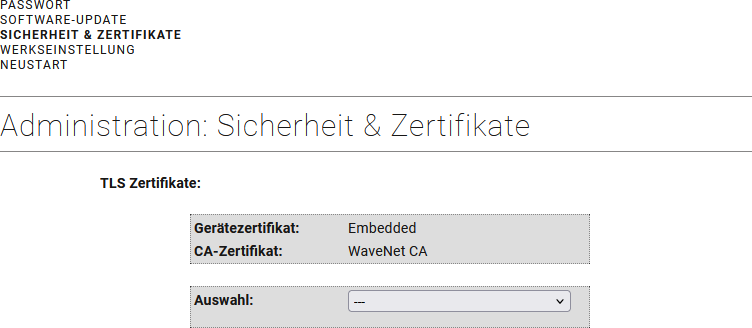
- Öffnen Sie über Administration die Registerkarte Sicherheit & Zertifikate.
- Wählen Sie im Dropdown-Menü den Eintrag Gerätezertifikat hochladen.
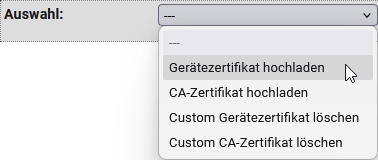
- Auswahlbereich für Zertifikat und Schlüssel erscheint.
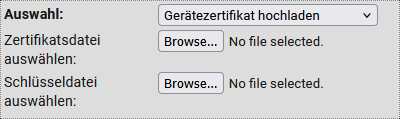
- Wählen Sie für den Eintrag Zertifikatsdatei auswählen die Zertifikatsdatei im DER-Format aus (aus Beispiel:
customdevice_crt.der). - Wählen Sie für den Eintrag Schlüsseldatei auswählen die Schlüsseldatei im DER-Format aus (aus Beispiel:
customdevice_key.der). 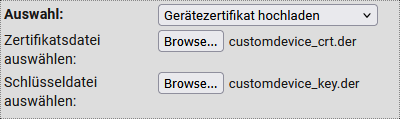
- Klicken Sie auf die Schaltfläche Anwenden.
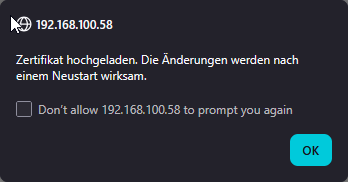
- Zertifikate in RouterNode 3 hochgeladen.
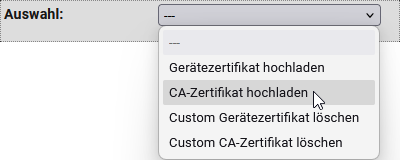
- Wählen Sie im Dropdown-Menü den Eintrag CA-Zertifikat hochladen.
- Auswahlbereich für CA-Zertifikat erscheint.
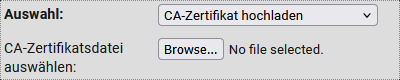
- Wählen Sie für den Eintrag CA-Zertifikatsdatei auswählen die CA-Zertifikatsdatei aus (aus Beispiel:
customclientca_crt.der). 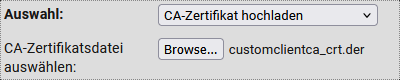
- Klicken Sie auf die Schaltfläche Anwenden.
- Zertifikate in RouterNode 3 hochgeladen.
- Öffnen Sie über Administration die Registerkarte Neustart.
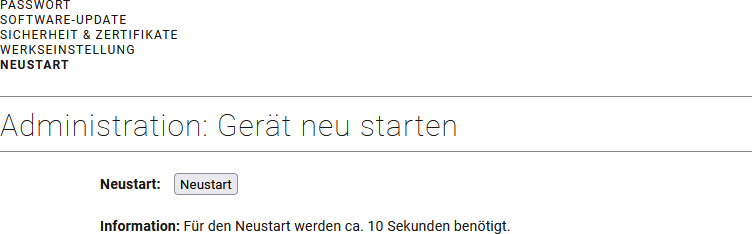
- Klicken Sie auf die Schaltfläche Neustart.
- RouterNode 3 informiert über Neustart.
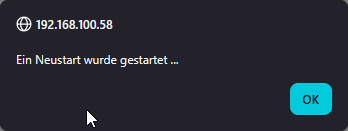
- RouterNode 3 startet neu.
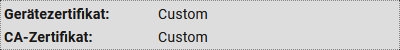
Nach dem Neustart zeigt der RouterNode 3 an, dass ein eigenes Gerätezertifikat und ein eigenes CA-Zertifikat genutzt wird:
Nach der erfolgreichen Verbindung zwischen Software und RouterNode 3
Führen Sie diese Schritte erst aus, nachdem Sie mit den eigenen Zertifikaten erfolgreich eine Verbindung zur Software hergestellt haben (siehe TLS mit eigenem Zertifikat in Software einrichten).
- Rufen Sie die Konfigurationsoberfläche des RouterNode 3 auf.
- Wählen Sie über Konfiguration den Eintrag .
- Wählen Sie im Dropdown-Menü den Eintrag Ein.
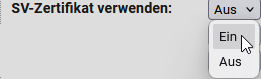
- Klicken Sie auf die Schaltfläche Speichern, um die Änderungen zu übernehmen.
- RouterNode 3 informiert über Neustart.
- RouterNode 3 startet neu.
- RouterNode 3 ist mit eigenen Zertifikaten mit Authentifizierung eingerichtet.