Opsætning af eget certifikat med autentificering på RouterNode 3 - LSM 3.6 SP1 Business + Prof.
BEMÆRK

TLS på RouterNode 3 kræver TLS i softwaren
Hvis du aktiverer TLS på RouterNode 3 , kommunikerer RouterNode 3 kun via TLS-porten (standard: 2153). Den kan ikke længere nås via den normale TCP-port (standard: 2101) for softwarekomponenter som f.eks. CommNode-serveren, indtil du også har konfigureret TLS i softwaren.
- Konfigurationsgrænseflade åbnet (se Konfigurationsgrænseflade).
- Certifikaterne foreligger (se Oprettelse af egne certifikater (OpenSSL under Windows/Linux)).
- Vælg via Konfiguration menupunktet .
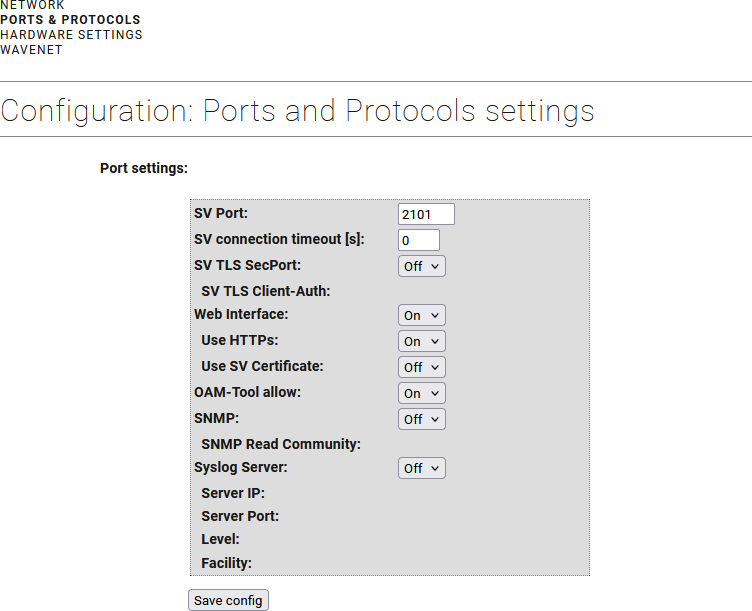
- Vælg i rullemenuen menupunktet Til.
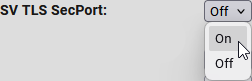
- Vælg i rullemenuen menupunktet On.
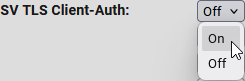
- Vælg i rullemenuen menupunktet Fraㅤ.
BEMÆRK
Spærring på grund af ugyldigt certifikat
Et ugyldigt certifikat kan medføre, at forbindelsen til RouterNode 3 afbrydes. Derfor skiftes først den indbyggede WaveNet-server og derefter konfigurationsgrænsefladen over til TLS. Hvis certifikatet er ugyldigt, og forbindelsen til WaveNet-serveren ikke kan oprettes, er konfigurationsgrænsefladen stadig tilgængelig, og certifikatet kan udskiftes.
- Lad indstillingen være indstillet på Fraㅤ, indtil du er sikker på, at certifikatet fungerer.
- Når TLS-forbindelsen til WaveNet-serveren er oprettet (kan ses ved "TLS" i WaveNet-Manager), skal du ændre indstillingen til Til.
- Klik på knappen Savefor at anvende ændringerne.
- RouterNode 3 informerer om genstart.
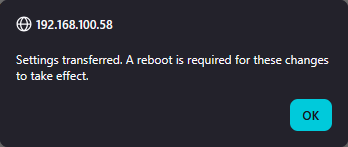
- Log ind på konfigurationsgrænsefladen igen efter genstart.
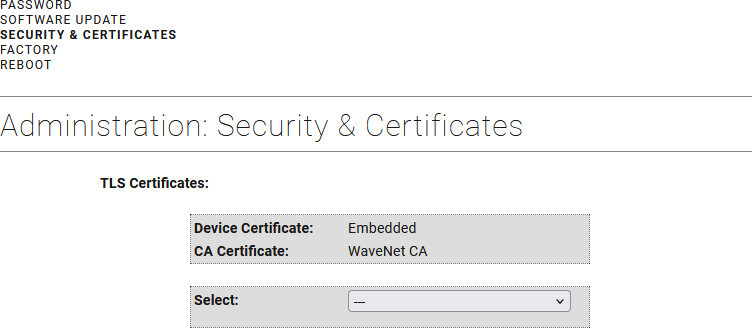
- Åbn via Administration fanen Sikkerhed og certifikater.
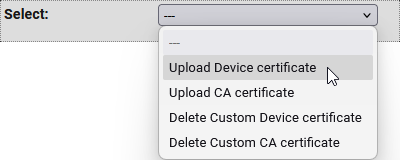
- Vælg i rullemenuen menupunktet Upload Device certificate.
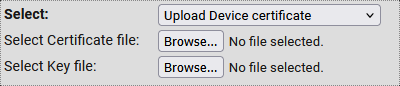
- Valgområde for certifikat og nøgle vises.
- Vælg for menupunktet Select Certificate file certifikatfilen i DER-format (fra eksemplet:
customdevice_crt.der). - Vælg for menupunktet Select Key file nøglefilen i DER-format (fra eksemplet:
customdevice_key.der). 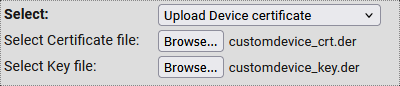
- Klik på knappen Apply.
- Certifikaterne i RouterNode 3 er uploadet.
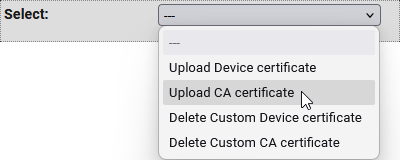
- Vælg i rullemenuen menupunktet Upload CA certificate.
- Valgområde for CA-certifikat vises.
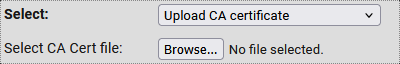
- Vælg for menupunktet Select CA Certificate file Ca-certifikatfilen (fra eksemplet:
customclientca_crt.der). 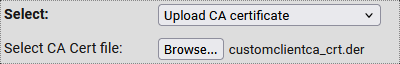
- Klik på knappen Apply.
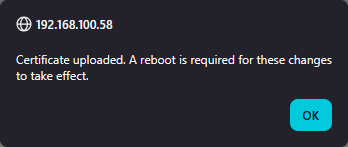
- Certifikaterne i RouterNode 3 er uploadet.
- Åbn via Administration fanen Reboot.
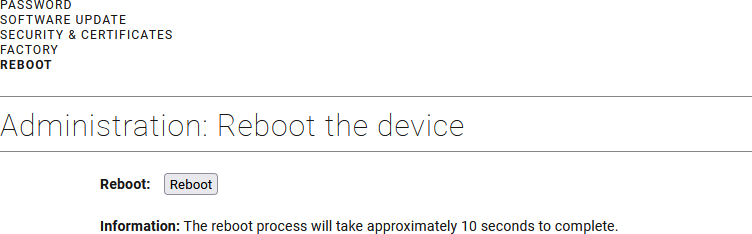
- Klik på knappen Reboot.
- RouterNode 3 informerer om genstart.
- RouterNode 3 genstarter.
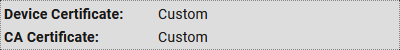
Efter genstarten viser RouterNode 3 , at der anvendes et eget enhedscertifikat og et eget CA-certifikat:
Efter en vellykket forbindelse mellem softwaren og RouterNode 3
Udfør først disse trin, når du har oprettet en forbindelse til softwaren med dine egne certifikater (se Konfigurér TLS med eget certifikat i softwaren).
- Åbn konfigurationsgrænsefladen for RouterNode 3 .
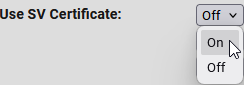
- Vælg via Konfiguration menupunktet .
- Vælg i rullemenuen menupunktet On.
- Klik på knappen Savefor at anvende ændringerne.
- RouterNode 3 informerer om genstart.
- RouterNode 3 genstarter.
- RouterNode 3 er konfigureret med egne certifikater med autentificering.