Configurer un certificat personnalisé avec authentification sur le RouterNode 3 - LSM 3.6 SP1 Business + Prof.
NOTE

L’utilisation de TLS sur le RouterNode 3 requiert une configuration TLS côté logiciel.
Lorsque TLS est activé sur le RouterNode 3, le RouterNode 3 communique uniquement via le port TLS (port par défaut : 2153). Les composants logiciels tels que le serveur CommNode ne peuvent alors plus y accéder via le port TCP standard (2101 par défaut), tant que TLS n’a pas également été configuré dans le logiciel.
- Interface de configuration ouverte (voir Interface de configuration).
- Des certificats sont disponibles (voir Créer des certificats personnalisés (OpenSSL sous Windows/Linux)).
- Sélectionnez via Konfiguration l’entrée .
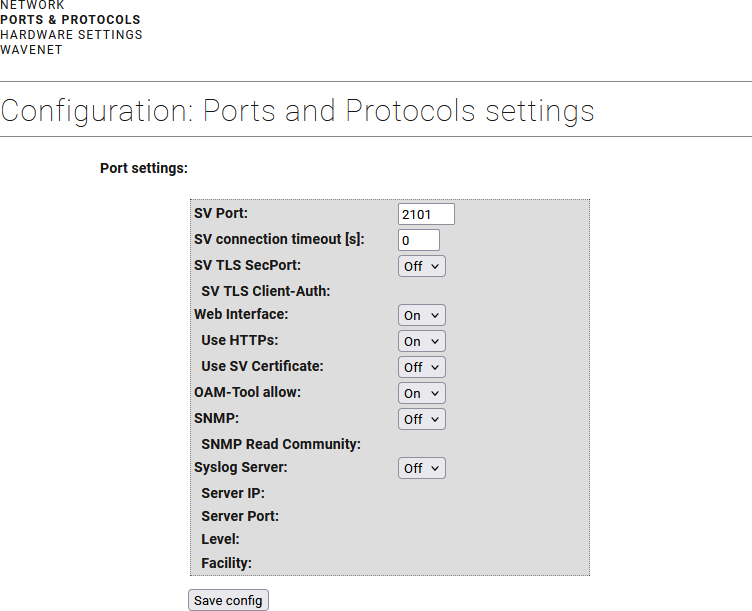
- Sélectionnez l’entrée Ein dans le menu déroulant.
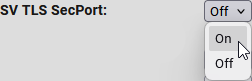
- Sélectionnez l’entrée On dans le menu déroulant.
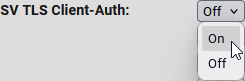
- Sélectionnez l’entrée Aus dans le menu déroulant.
NOTE
Verrouillage dû à un certificat erroné
Un certificat incorrect peut entraîner l’interruption de la connexion au RouterNode 3. Par conséquent, le serveur WaveNet intégré, puis l’interface de configuration, sont d’abord basculés vers TLS. Si le certificat est incorrect et que la connexion au serveur WaveNet ne peut pas être établie, l’interface de configuration reste accessible et le certificat peut être remplacé.
- Laissez le paramètre sur Aus jusqu’à ce que vous soyez sûr que le certificat fonctionne.
- Lorsque la connexion TLS au serveur WaveNet a été établie (reconnaissable à « TLS » dans le WaveNet Manager), modifiez le réglage sur Ein.
- Cliquez sur le bouton Save afin d’appliquer les modifications.
- Le RouterNode 3 informe du redémarrage.
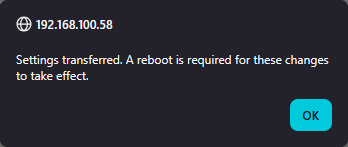
- Connectez-vous à nouveau à l’interface de configuration après le redémarrage.
- Ouvrez l’onglet Sicherheit & Zertifikate via Administration.
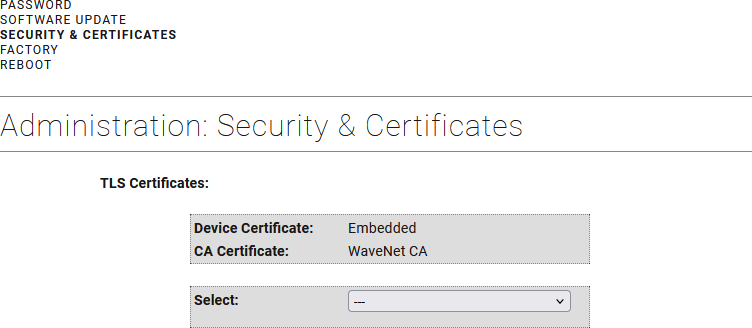
- Sélectionnez l’entrée Upload Device certificate dans le menu déroulant.
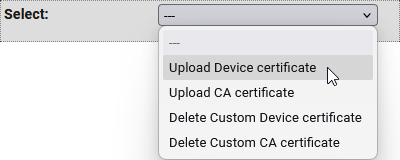
- Le champ de sélection du certificat et de la clé apparaît.
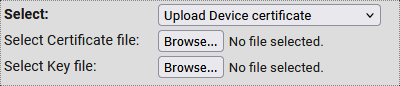
- Pour l’entrée Select Certificate file, sélectionnez le fichier de certificat au format DER (par exemple :
customdevice_crt.der). - Pour l’entrée Select Key file, sélectionnez le fichier de clé au format DER (par exemple :
customdevice_key.der). 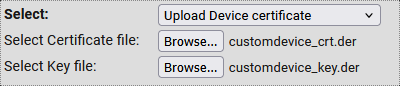
- Cliquez sur le bouton Apply.
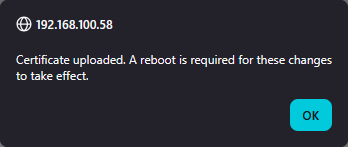
- Certificats chargés dans le RouterNode 3.
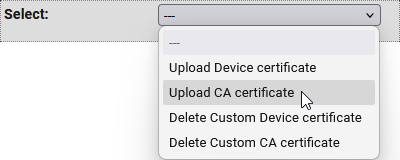
- Sélectionnez l’entrée Upload CA certificate dans le menu déroulant.
- Le champ de sélection du certificat CA apparaît.
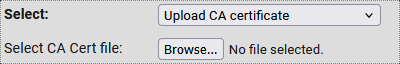
- Pour l’entrée Select CA Certificate file, sélectionnez le fichier de certificat CA (par exemple :
customclientca_crt.der). 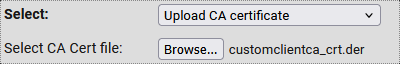
- Cliquez sur le bouton Apply.
- Certificats chargés dans le RouterNode 3.
- Ouvrez l’onglet Reboot via Administration.
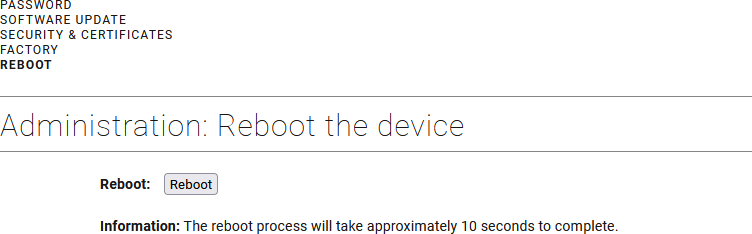
- Cliquez sur le bouton Reboot.
- Le RouterNode 3 informe du redémarrage.
- Le RouterNode 3 redémarre.
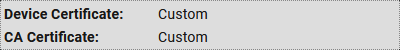
Après le redémarrage, le RouterNode 3 affiche qu’un certificat d’appareil personnalisé et un certificat CA personnalisé sont utilisés :
Une fois la connexion entre le logiciel et le RouterNode 3 établie avec succès
N’exécutez ces étapes qu’après vous être connecté au logiciel avec vos certificats personnalisés (voir Configurer TLS avec un certificat personnalisé dans le logiciel).
- Accédez à l’interface de configuration du RouterNode 3.
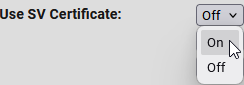
- Sélectionnez via Konfiguration l’entrée .
- Sélectionnez l’entrée On dans le menu déroulant.
- Cliquez sur le bouton Save afin d’appliquer les modifications.
- Le RouterNode 3 informe du redémarrage.
- Le RouterNode 3 redémarre.
- Le RouterNode 3 est configuré avec des certificats personnalisés avec authentification.