TLSConnector.cfg.json per il certificato personale dalla memoria dei certificati - LSM 3.6 SP1 Business + Prof.
Download d’esempio: TLSConnector.cfg.json_store_sample.json
TLSConnector.cfg.json_store_sample.json - LSM 3.6 SP1 Business + Prof.
{
"Certificates": {
"Store": {
"ClientStoreLocation": "CurrentUser",
"ClientStore": "My",
"ClientThumbprint": "xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx",
"RootStoreLocation": "CurrentUser",
"RootCAStore": "My",
"RootCAThumbprint": "xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx"
}
}
}
Prestare attenzione anche al file Readme nella stessa directory. Il file di configurazione non può essere acquisito 1:1. Adattare i parametri al proprio ambiente IT in collaborazione con il proprio amministratore IT.
ClientStoreLocation e RootStoreLocation
Con ClientStoreLocation e RootStoreLocation viene indicato chi può richiamare il certificato.
Questa impostazione è stata richiesta al momento di importare il certificato.
Possibili valori:
| X.509 Memoria dei certificati dell’utente attualmente loggato (standard) |
| X.509 Memoria dei certificati del computer (necessari diritti di amministratore). Tutti gli utenti possono richiamare il certificato. |
ClientStore e RootCAStore
Con ClientStore e RootCAStore viene indicato in quale memoria dei certificati siano stati installati i certificati.
Questa impostazione è stata richiesta al momento di importare il certificato.
Possibili valori:
| X.509 Memoria dei certificati per altre persone |
| X.509 Memoria dei certificati per autorità di certificazione radice di fornitori esterni (CAs) |
| X.509 Memoria dei certificati per autorità di certificazione intermedie (CAs) |
| X.509 Memoria dei certificati per certificati non attendibili |
| X.509 Memoria dei certificati per certificati personali |
| X.509 Memoria dei certificati per autorità di certificazione radice attendibili |
| X.509 Memoria dei certificati per persone attendibili |
| X.509 Memoria dei certificati per editori attendibili |
ClientThumbprint
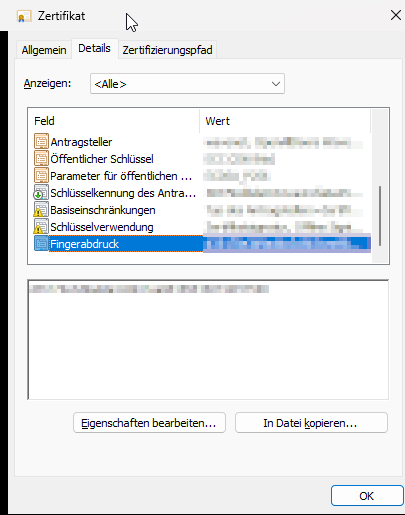
Quando nella memoria dei certificati di Windows si visualizzano i dettagli del certificato, è possibile vedere l’impronta digitale del certificato client. Al momento di effettuare una copia, prestare attenzione a non copiare anche i caratteri nascosti.
RootCAThumbprint
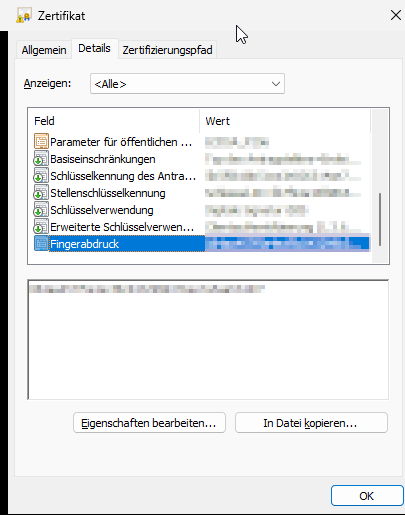
Quando nella memoria dei certificati di Windows si visualizzano i dettagli del certificato, è possibile vedere l’impronta digitale del certificato RootCA. Al momento di effettuare una copia, prestare attenzione a non copiare anche i caratteri nascosti.