Konfigurationsgränssnitt - GatewayNode 3
GatewayNode 3 levereras med en inbyggd webbserver som har ett lättillgängligt konfigurationsgränssnitt. Det här konfigurationsgränssnittet är åtkomligt via HTTPS i valfri webbläsare.
Du kan bland annat utföra följande åtgärder:
- Ändra lösenord
- Ställa in driftsätt (Användning med DHCP eller Användning med fast IP-adress)
- Starta om
- Analysera statistik
- Uppdatera firmware
Öppna konfigurationsgränssnittet
Det exakta förloppet beror på om GatewayNode 3 används med en DHCP-server eller med en fast IP-adress.
- Öppna den valfri webbläsare.
- Om GatewayNode 3 används med en fast IP-adress: Ange IP-adressen i adressfältet och bekräfta genom att trycka på returtangenten.
- Om GatewayNode 3 används med en DHCP-server: Ange https:/hostname (t.ex. https://sv123456).
Ange https://hostname.local (t.ex. https://sv123456.local) om webbsidan för konfiguration inte öppnas. - Webbsidan för konfiguration av GatewayNode 3 öppnas.
- Ange dina inloggningsuppgifter (användarnamn SimonsVoss, lösenord från fabrik enligt dekal på kretskort och hölje).
- Webbsidan för konfiguration är öppen.
Säkerhetsvarning
Konfigurationsgränssnittet är åtkomligt via en webbserver som är inbäddad i GatewayNode 3. GatewayNode 3 har ingen direkt internetanslutning. Därför använder den inbäddade webbservern ett TLS-certifikat som är utfärdat av SimonsVoss i stället för av en offentlig certifikatutfärdare
Eventuellt visas därför en säkerhetsvarning första gången du öppnar konfigurationsgränssnittet, till exempel:
- SEC_ERROR_UNKNOWN_ISSUER (Firefox)
- NET::ERR_CERT_AUTHORITY_INVALID (Chrome)
- DLG_FLAGS_INVALID_CA (Edge)
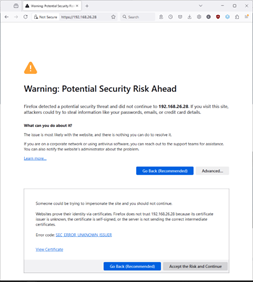
Den här säkerhetsvarningen är normal. Det är säkert att bekräfta säkerhetsmeddelanden respektive risken och fortsätta.
Du kan slippa säkerhetsvarningen permanent genom att lägga till certifikatet i webbläsarens lista med certifikat som du litar på. Du får det nödvändiga certifikatet från SimonsVoss på begäran.